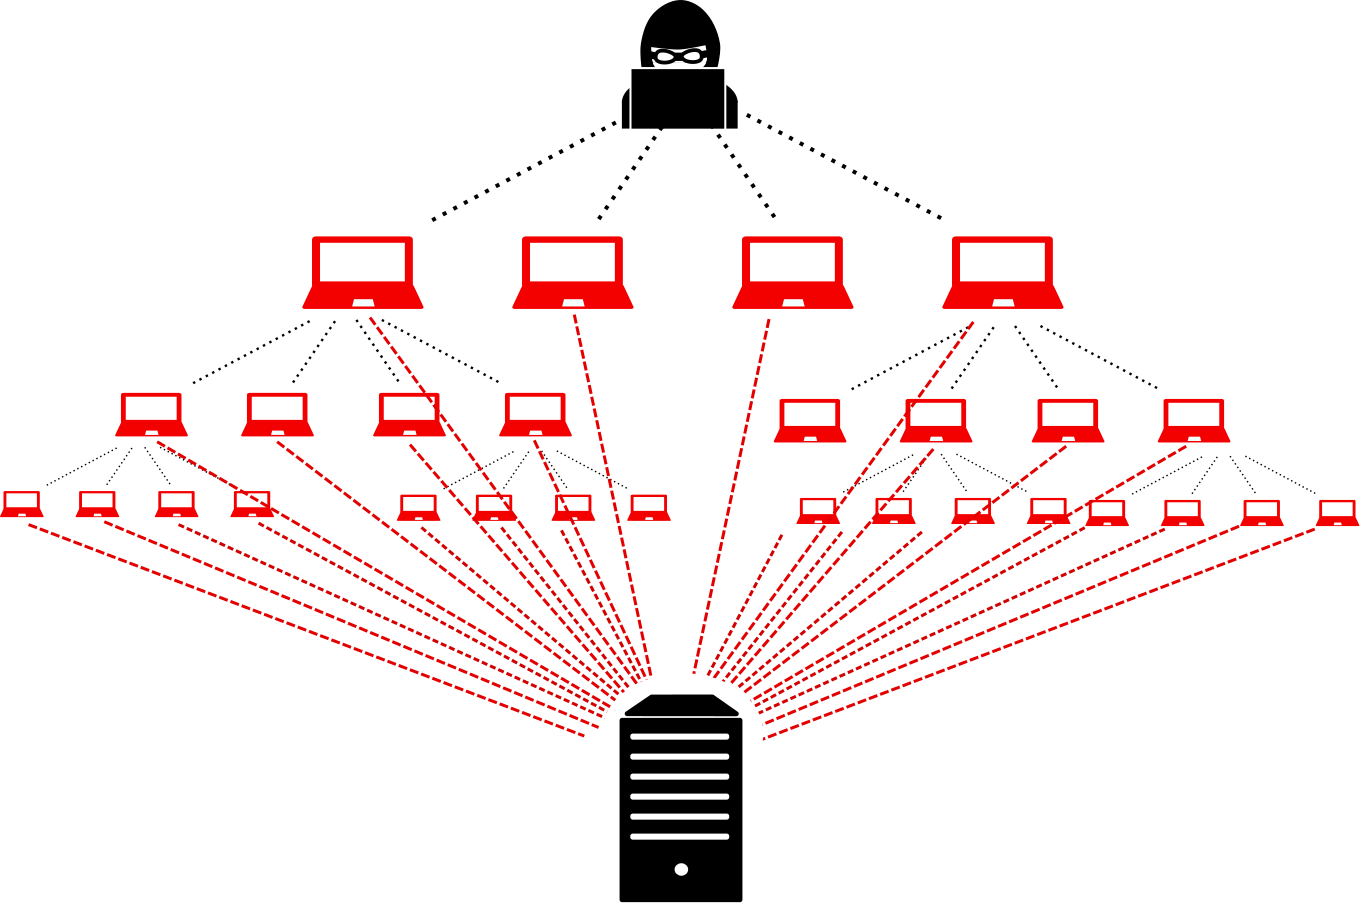
Các nhà nghiên cứu bảo mật mạng tại Guardicore Labs hôm nay đã công bố một báo cáo chi tiết về chiến dịch mã hóa rộng rãi tấn công các máy chủ Windows MS-SQL và PHPMyAdmin trên toàn thế giới. Được đặt tên là Nansh0u , chiến dịch độc hại được cho là đang được thực hiện bởi một nhóm hack Trung Quốc kiểu APT, người đã lây nhiễm gần 50.000 máy chủ và đang cài đặt một rootkit chế độ kernel tinh vi trên các hệ thống bị xâm nhập để ngăn chặn…
Read MoreTag: bảo mật
Bitcoin tăng mạnh kéo theo lừa đảo, malware nhắm vào tiền điện tử tăng cao
Khi giá Bitcoin tăng đột biến, các ứng dụng độc hại cũng vậy, các trò lừa đảo có phần mềm độc hại và các cuộc tấn công tiền điện tử đang tìm kiếm lợi nhuận từ ngành công nghiệp tiền điện tử. Giá của Bitcoin đang tăng mạnh trong tháng 5 và các tin tặc đang tìm cách kiếm tiền từ sự tăng giá với các ứng dụng tiền điện tử giả, phần mềm độc hại và các trò lừa đảo liên quan khác. Vào tháng 5 năm 2019, giá Bitcoin…
Read MoreApache Tomcat tung ra bản fix Lỗi thực thi mã từ xa quan trọng
Tổ chức phần mềm Apache (ASF) đã phát hành các phiên bản mới của máy chủ ứng dụng Tomcat của mình để giải quyết một lỗ hổng bảo mật quan trọng có thể cho phép kẻ tấn công từ xa thực thi mã độc và kiểm soát máy chủ bị ảnh hưởng. Được phát triển bởi ASF, Apache Tomcat là một máy chủ web và hệ thống servlet mã nguồn mở, sử dụng một số đặc tả Java EE như Java Servlet, JavaServer Pages (JSP), Expression Language và WebSocket để…
Read MoreTấn công các trang web sử dụng HTTPS bằng thư mục ẩn well-know
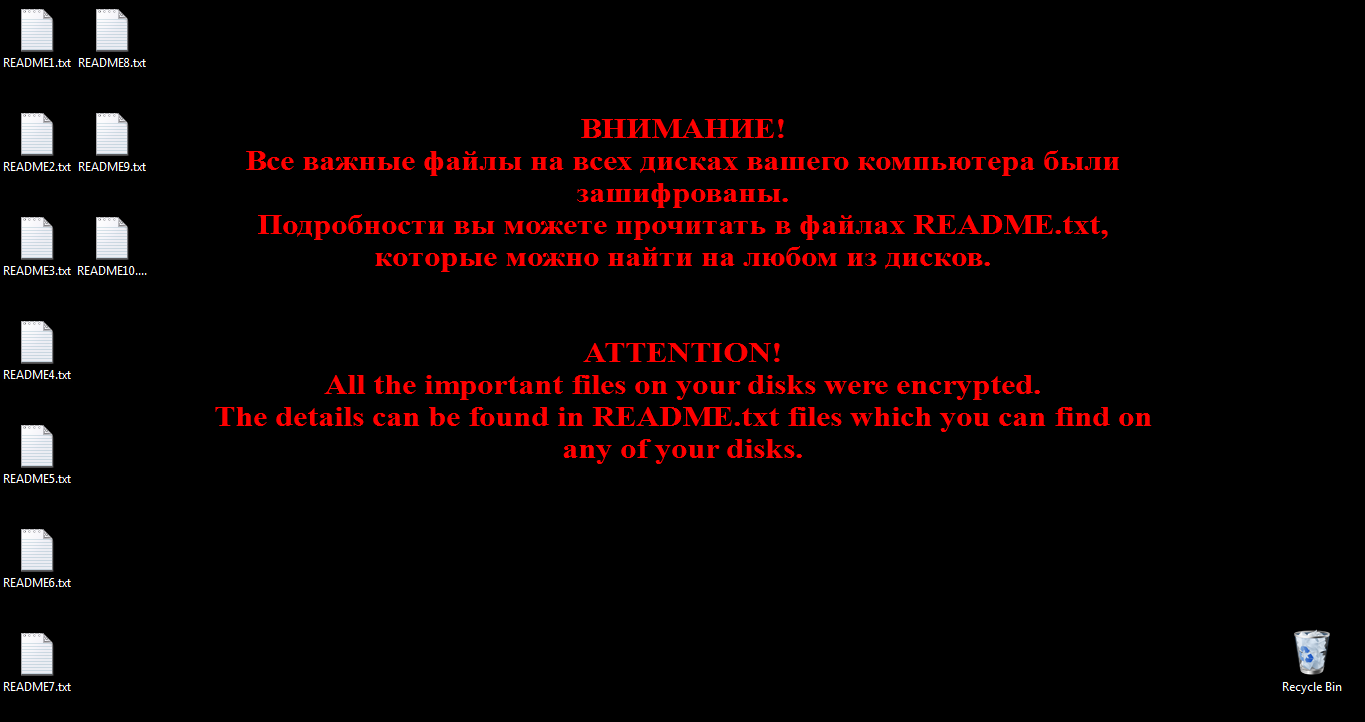
WordPress và Joomla là một trong những Hệ thống quản lý nội dung (CMS) phổ biến nhất. Chúng cũng trở nên phổ biến đối với các tác nhân độc hại, vì tội phạm mạng nhắm vào các trang web trên các nền tảng này để hack và tiêm nội dung độc hại. Trong vài tuần qua, các nhà nghiên cứu của ThreatLabZ đã phát hiện ra một số trang web WordPress và Joomla đang phục vụ ransomware Shadow / Troldesh, backreen, redirector và một loạt các trang lừa đảo. Các mối đe dọa…
Read MoreSafari, VMware và Oracle lần lượt bị tấn công bởi các hacker tại Pwn2Own
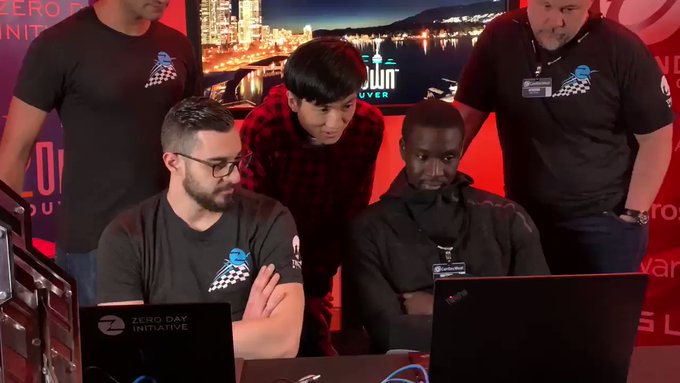
Vào ngày đầu tiên của tin tặc Pwn2Own 2019 đã chọc vào Apple Safari, VMware Workstation và Oracle VirtualBox. Các tin tặc đã đánh sập Apple Safari, VMware Workstation và Oracle VirtualBox vào thứ Tư, ngày đầu tiên của Pwn2Own, cuộc thi hack hàng năm được tổ chức song song với hội nghị CanSecWest tại Vancouver. Các thí sinh với đội Fluoroacetate (Amat Cama và Richard Zhu) là những người đầu tiên trúng khi đã hack trình duyệt Safari của Apple thông qua việc thoát khỏi sandbox. Nhóm nghiên cứu đã sử dụng…
Read MoreCông ty sản xuất nhôm hàng đầu thế giới ngưng trệ cả hệ thống chỉ vì ransomware
Một trong những nhà sản xuất nhôm lớn nhất thế giới đã buộc phải đóng cửa một số nhà máy của mình trên khắp châu Âu và Mỹ sau khi một “cuộc tấn công mạng rộng lớn” tấn công các hoạt động của nó, khiến các hệ thống CNTT của các công ty không thể sử dụng được. Theo thông cáo báo chí được chia sẻ bởi người khổng lồ nhôm Norsk Hydro hôm nay, công ty đã tạm thời đóng cửa một số nhà máy và chuyển sang hoạt động thủ…
Read MoreCác vụ tấn công DDoS giảm 85% sau khi các website cho thuê DDoS bị sập
Cuộc đàn áp của FBI trên 15 trang web cho thuê DDoS dường như đã có tác động đến các cuộc tấn công DDoS, kích thước trung bình đã giảm 85% trong quý IV năm 2018, một báo cáo mới cho thấy. Kích thước trung bình của các cuộc tấn công từ chối dịch vụ phân tán (DDoS) đã giảm đáng kể, giảm 85% trong quý IV năm 2018. Các nhà nghiên cứu với NexusGuard cho biết trong một báo cáo vào thứ ba được chia sẻ rằng số vụ…
Read MoreGoogle chấp nhận áp dụng FIDO2 cho các thiết bị Android thay vì dùng mật khẩu
Google đã công bố chứng nhận FIDO2 cho các thiết bị chạy trên Android 7 trở lên – có nghĩa là người dùng có thể sử dụng sinh trắc học, đăng nhập vân tay hoặc mã PIN thay vì mật khẩu. Một nửa số người dùng Android hiện có thể đăng nhập vào ứng dụng và trang web trên thiết bị của họ – mà không cần phải nhớ mật khẩu rườm rà. Vào thứ Hai, Google và Liên minh Fast IDentity Online (FIDO) đã thông báo rằng các thiết…
Read More